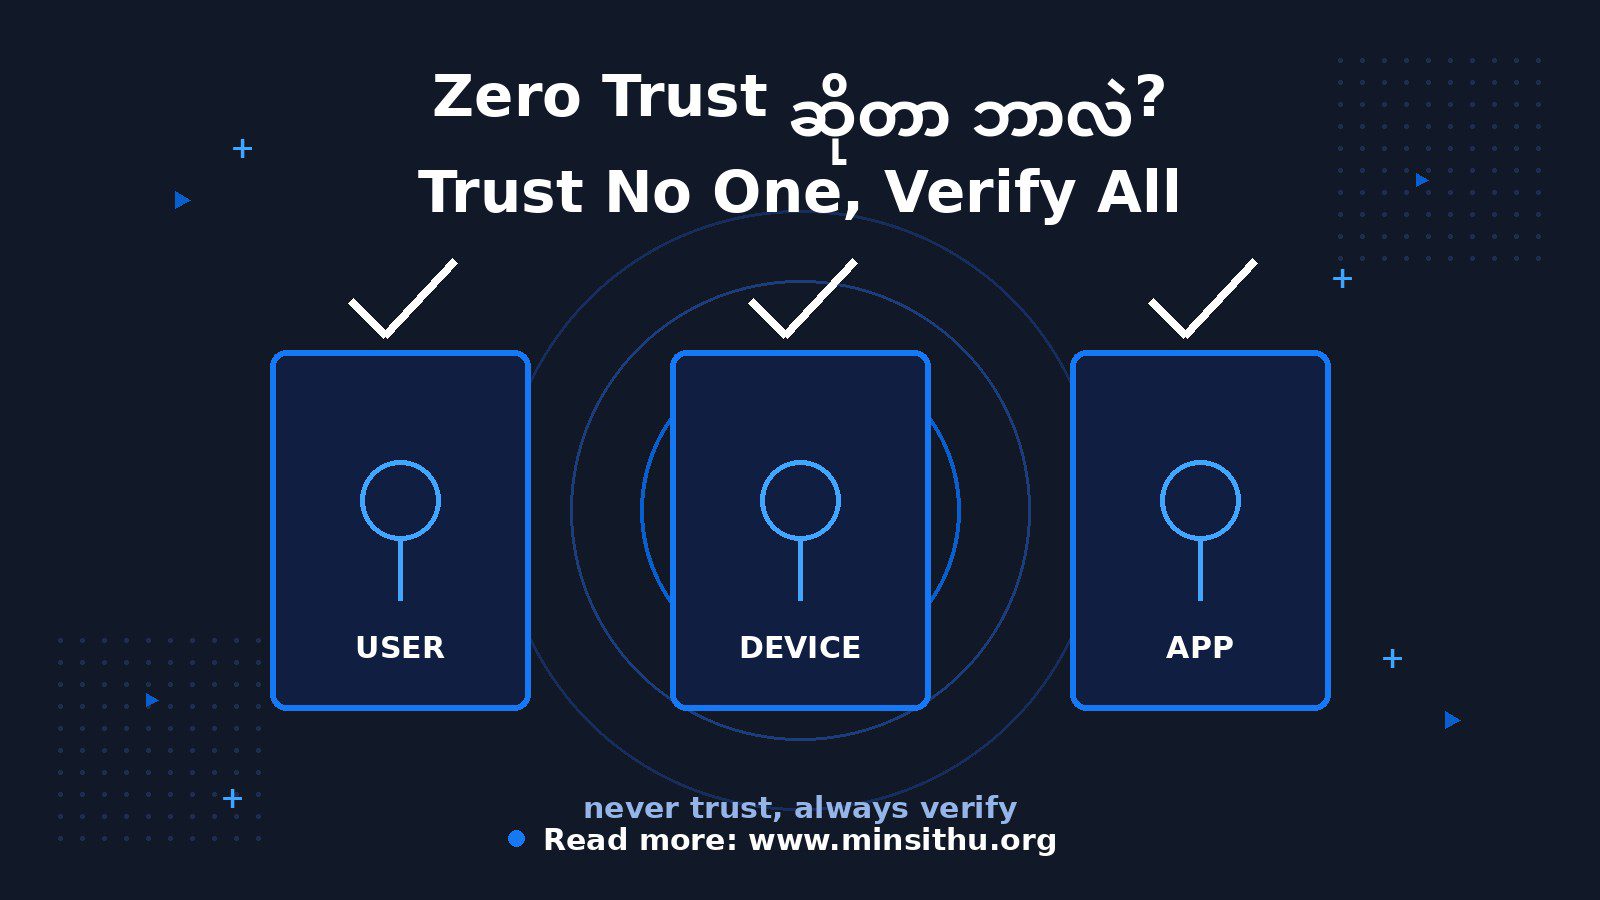
လွယ်လွယ်ပြောရရင် Zero Trust ဆိုတာ “အထဲရောက်ပြီးသား လူတိုင်းကို ယုံရမယ်” ဆိုတဲ့ အယူအဆကို စွန့်ပြီး၊ လူတိုင်း၊ စက်တိုင်းကို ဝင်တိုင်း၊ လုပ်တိုင်း ပြန်စစ်တဲ့ လုံခြုံရေးနည်းလမ်းပါ။
အရင်က လုံခြုံရေးက ရဲတိုက်လို သဘောထားခဲ့တယ်။ တံခါးဝက ဂိတ်ကို ဖြတ်ပြီးရင် အထဲမှာ ဘယ်နေရာမဆို သွားလို့ ရတယ်။ ရုံးထဲကို ဝင်ပြီးရင် အကုန်လုံးကို ယုံတယ်။ ဒါပေမယ့် hacker တစ်ယောက်က ဂိတ်ကို တစ်နည်းနည်းနဲ့ ဖြတ်နိုင်ရင် ရုံးထဲက အကုန်လုံး သူ့လက်ထဲ ရောက်သွားပြီ။ Zero Trust က “ဂိတ်ဖြတ်ပြီးလည်း ယုံလို့ မရဘူး” လို့ ပြောတာ။
ရုံးအဆောက်အအုံနဲ့ နှိုင်းကြည့်မယ်
ရုံးအဆောက်အအုံ တစ်ခု ရှိတယ်ဆိုပါစို့။
အဆောက်အအုံထဲ ဝင်ဖို့ ကတ်ပြားပြ ရတယ်။
အထပ်တစ်ခုချင်းစီမှာလည်း ကတ်ထပ်ပြ ရတယ်။ မန်နေဂျာအခန်းထဲ ဝင်ချင်ရင် နောက်ထပ် ခွင့်ပြုချက် လိုတယ်။
ငွေတိုက်ခန်းထဲဆို လက်ဗွေပါ ထပ်စစ်တယ်။
ည ၈ နာရီ နောက်ပိုင်း ဝင်ရင် သူဌေးကို ဖုန်းဆက်ပြီး အတည်ပြုရတယ်။
Zero Trust ကလည်း အဲဒီလိုပဲ။ user တစ်ယောက်က system ထဲ ဝင်ပြီးသားဖြစ်နေလည်း၊ file တစ်ခု ဖွင့်တိုင်း၊ server တစ်ခုကို ချိတ်တိုင်း “မင်း ဘယ်သူလဲ? ဒါကို လုပ်ခွင့် ရှိလား? အခု မင်းရဲ့ စက် လုံခြုံလား?” လို့ အမြဲ ပြန်မေးတယ်။
အခြေခံ စည်းမျဉ်း ၃ ခု
၁။ ဘယ်သူ့ကိုမှ အလိုလို မယုံပါနဲ့
ရုံးထဲက computer ဖြစ်နေလည်း၊ VPN ချိတ်ထားတဲ့ ဝန်ထမ်းဖြစ်နေလည်း၊ အလိုလို မယုံဘူး။ ဝင်တိုင်း identity ကို စစ်တယ်။
၂။ အနည်းဆုံး လိုအပ်သလောက်ပဲ ပေးပါ
ဝန်ထမ်းတစ်ယောက်က သူ့အလုပ်အတွက် လိုတဲ့ file တွေပဲ မြင်ရမယ်။ စာရင်းဌာနက လူက programmer တွေရဲ့ code ကို မြင်စရာ မလိုဘူး။ ဒါကို Least Privilege လို့ ခေါ်တယ်။
၃။ တစ်ခုခု ထူးဆန်းရင် ချက်ချင်း သတိထားပါ
ပုံမှန် ရန်ကုန်ကနေ login ဝင်နေတဲ့ ဝန်ထမ်းတစ်ယောက်က ရုတ်တရက် တခြားနိုင်ငံကနေ login ဝင်လာရင်၊ ည ၃ နာရီမှာ file အများကြီး download လုပ်နေရင် system က သတိပေးပြီး ထပ်စစ်တယ်။
Zero Trust မှာ သုံးတဲ့ ကိရိယာတွေ
Multi-Factor Authentication (MFA) — password အပြင် ဖုန်းက code ပါ ထပ်တောင်းတာ။
Device Check — စက်မှာ antivirus ရှိလား၊ OS update ဖြစ်လား စစ်တာ။
Micro-Segmentation — network ကို အခန်းငယ်လေးတွေ ခွဲပြီး အခန်းတစ်ခုချင်းစီကို သီးခြား စောင့်ကြည့်တာ။
Single Sign-On + Conditional Access — login တစ်ခါတည်းနဲ့ app တွေကို ဝင်လို့ ရပေမယ့်၊ အခြေအနေပေါ် မူတည်ပြီး ထပ်စစ်တာ။ ဥပမာ အသစ်စက်နဲ့ ဝင်ရင် MFA ထပ်တောင်းတယ်။
ဘာလို့ အခုမှ အရေးကြီးလာတာလဲ?
လူတွေက ရုံးကနေ မဟုတ်ဘဲ အိမ်ကနေ၊ ကော်ဖီဆိုင်ကနေ အလုပ်လုပ်နေကြပြီ။ “ရုံးအထဲ” ဆိုတဲ့ နယ်နိမိတ်က ပျောက်သွားပြီ။
Cloud app တွေက နေရာအနှံ့မှာ ရှိတယ်။ ဂိတ်တစ်ခုတည်းနဲ့ ကာကွယ်လို့ မရတော့ဘူး။
Hacker တွေက password တစ်ခုခု ခိုးမိတာနဲ့ အထဲမှာ လွတ်လွတ်လပ်လပ် လှည့်ပတ်လို့ ရတဲ့ ခေတ်က ကုန်သွားပြီ။
ကိုယ့်အတွက် ဘာလုပ်လို့ရလဲ?
Zero Trust က ကုမ္ပဏီကြီးတွေအတွက် စကားလုံးလို့ ထင်ရပေမယ့် ကိုယ့်ဖုန်းနဲ့ ကိုယ့် account တွေမှာလည်း သုံးလို့ ရတယ်။
account တိုင်းမှာ MFA ဖွင့်ပါ။ password တစ်ခုတည်းနဲ့ မရပ်ပါနဲ့။
app တစ်ခုချင်းစီကို ခွင့်ပြုချက်ကို သီးခြား စစ်ပါ။ ဓာတ်ပုံ app က location ကို ဘာလို့ လိုတာလဲ?
ကိုယ်မသုံးတဲ့ device တွေကနေ logout လုပ်ပါ။ “အထဲဝင်ပြီးသား” ဆိုတာကို အမြဲ မယုံပါနဲ့။
တခြားသူရဲ့ USB နဲ့ Wi-Fi ကို အလိုလို မယုံပါနဲ့။
“ယုံပါ၊ ဒါပေမယ့် စစ်ပါ” ဆိုတဲ့ စကားကို Zero Trust က တစ်ဆင့်တိုးပြီး “မယုံပါနဲ့၊ အမြဲ စစ်ပါ” လို့ ပြောင်းလိုက်တာ။ နည်းနည်း စိတ်အနှောင့်အယှက် ဖြစ်စေပေမယ့်၊ ဒီနေ့ခေတ်မှာ ဒီလို စစ်ဆေးခြင်းကပဲ ကိုယ့် data ကို တကယ် ကာကွယ်ပေးတယ်။ 🙂