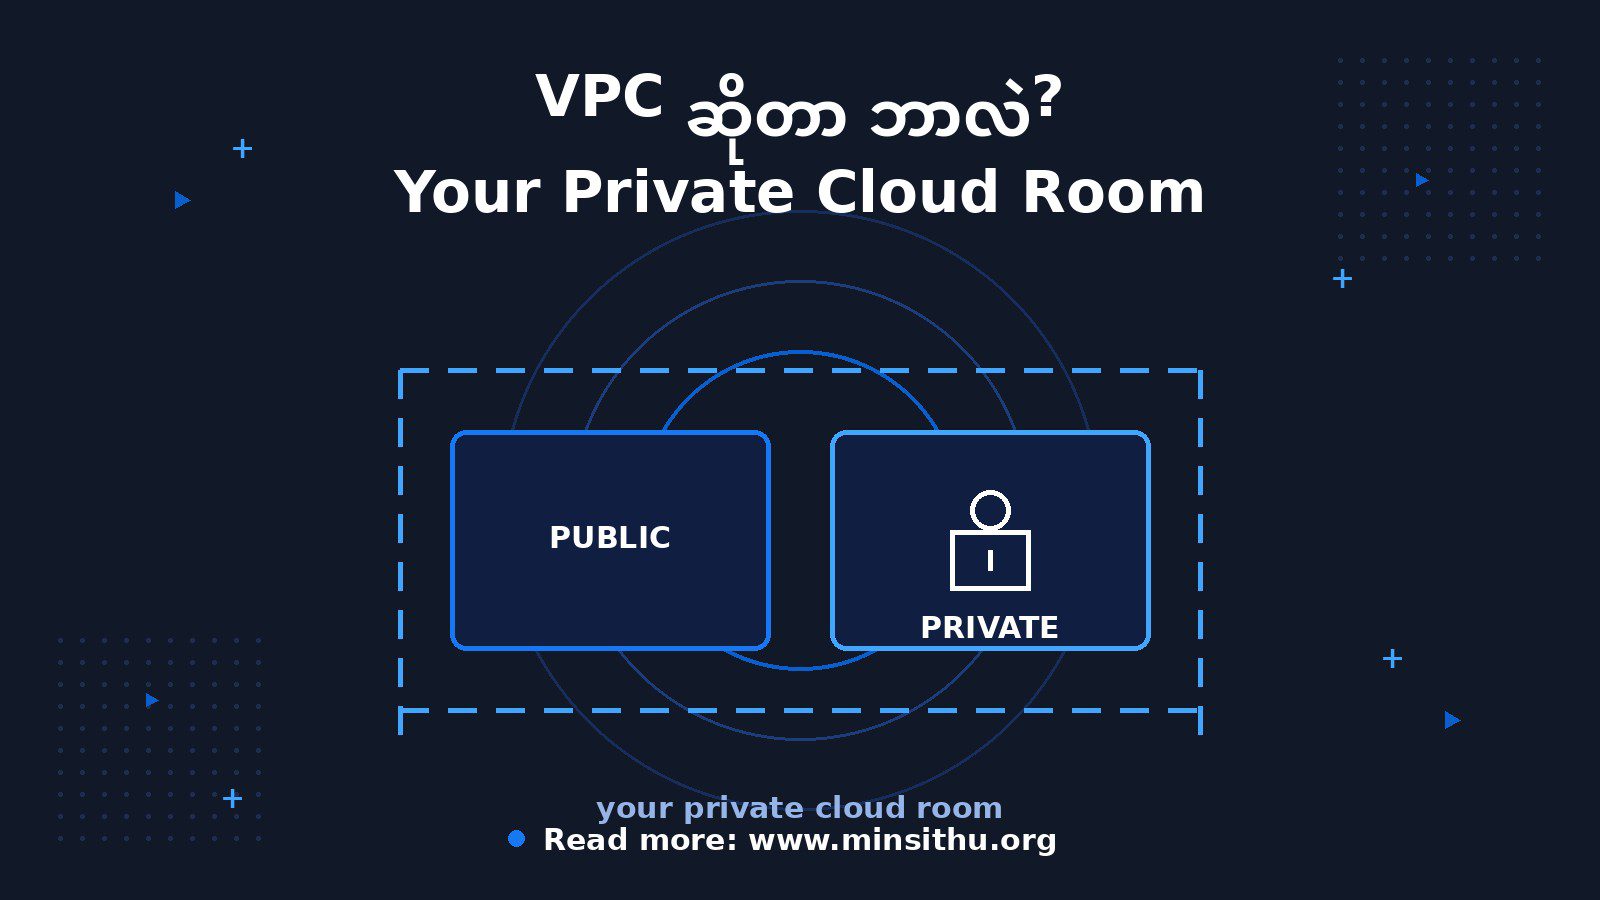
လွယ်လွယ်ပြောရရင် VPC (Virtual Private Cloud) ဆိုတာ Public Cloud ကြီးထဲမှာ ကိုယ်တစ်ယောက်တည်းအတွက် ကာထားတဲ့ ကိုယ်ပိုင် နေရာလေးပါ။ Cloud Provider ရဲ့ Server တွေကို သုံးနေပေမယ့်၊ ကိုယ့် Network က သီးသန့်ဖြစ်နေတယ်။ တခြားသူက ကိုယ့်အထဲကို ဝင်မလာနိုင်ဘူး။
ကျွန်တော် ဒါကို ဥပမာပေးရရင် အခန်းငှားနေတာနဲ့ တူတယ်။ တိုက်ကြီးတစ်ခုထဲမှာ အခန်းပေါင်းများစွာ ရှိတယ်။ ကိုယ်က အခန်းတစ်ခန်း ငှားတယ်။ တိုက်က လူတိုင်းပိုင်ပေမယ့်၊ ကိုယ့်အခန်းထဲကို ကိုယ့်သော့ရှိမှသာ ဝင်လို့ရတယ်။ ကိုယ့်အခန်းထဲမှာ ဘာပစ္စည်းထားထား၊ တခြားအခန်းက လူက မမြင်ရဘူး။ VPC လည်း အဲဒီလိုပဲ — Cloud ကြီးက အားလုံးပိုင်၊ ဒါပေမယ့် ကိုယ့်အပိုင်းက ကိုယ်ပိုင်ပဲ။
VPC မရှိရင် ဘာဖြစ်မလဲ?
VPC မရှိဘဲ Server တစ်လုံးကို Cloud ပေါ်မှာ ဖွင့်လိုက်ရင်၊ အဲဒီ Server က Internet နဲ့ တိုက်ရိုက်ထိတွေ့နေသလို ဖြစ်နိုင်တယ်။ Database Server တစ်ခုကို ဖွင့်ထားပြီး ဘယ်သူကမဆို ဆက်သွယ်လို့ရနေရင် အန္တရာယ်များတယ်။
VPC ရှိတော့ ကိုယ်က ကိုယ့် Network ကို ဒီလို စီစဉ်လို့ရတယ်။
Public Subnet — Internet နဲ့ ဆက်သွယ်လို့ရတဲ့ အပိုင်း။ Website Server လို အများပြည်သူ မြင်ရမယ့် Server တွေကို ဒီမှာ ထားတယ်။
Private Subnet — Internet ကနေ တိုက်ရိုက်ဝင်လို့မရတဲ့ အပိုင်း။ Database လို အရေးကြီးတဲ့ Server တွေကို ဒီမှာ ထားတယ်။ သူက Public Subnet က Server တွေနဲ့ပဲ စကားပြောတယ်။
ဒီခွဲခြားမှုက လုံခြုံရေးရဲ့ အခြေခံပဲ။ Database ကို Public မှာ ထားတာနဲ့ Private Subnet ထဲမှာ ဝှက်ထားတာနဲ့က မိုးနဲ့ မြေလို ကွာတယ်။
VPC ထဲမှာ ဘာတွေ ပါလဲ?
VPC တစ်ခုကို ဆောက်တဲ့အခါ အဓိက အစိတ်အပိုင်းတွေက ဒါတွေပဲ။
IP Range (CIDR Block) — ကိုယ့် Network ရဲ့ လိပ်စာအကွာအဝေး။ ဥပမာ 10.0.0.0/16 ဆိုရင် IP Address ပေါင်း 65,000 ကျော် သုံးလို့ရတယ်။
Subnets — VPC ကြီးကို အပိုင်းလေးတွေ ထပ်ခွဲတာ။ Public နဲ့ Private ဆိုပြီး ခွဲတာ ဒါနဲ့ပဲ။
Internet Gateway — VPC ကနေ Internet ကို ထွက်တဲ့ တံခါးပေါက်။ Public Subnet က Server တွေက ဒီတံခါးကနေ Internet နဲ့ ဆက်သွယ်တယ်။
Route Table — ဘယ် Traffic က ဘယ်လမ်းက သွားရမလဲ ဆိုတဲ့ လမ်းညွှန်စာအုပ်။ Private Subnet က Traffic ကို Internet Gateway ဘက်ကို မပို့ဘူးလို့ ဒီမှာ သတ်မှတ်ထားတယ်။
Security Group — Server တစ်လုံးချင်းစီအတွက် Firewall။ ဘယ် Port ကို ဘယ်သူက ဝင်လို့ရလဲ ဆိုတာကို ဒီမှာ ထိန်းတယ်။
NAT Gateway — Private Subnet က Server တွေက Internet ကနေ Update တွေကို ဆွဲချင်တဲ့အခါ သုံးတဲ့ တစ်လမ်းသွား တံခါး။ အပြင်ကနေ အထဲကို ဝင်လို့မရဘူး၊ အထဲကနေ အပြင်ကိုပဲ ထွက်လို့ရတယ်။
နာမည်တွေ များနေသလို ထင်ရပေမယ့်၊ အနှစ်ချုပ်ကတော့ ရှင်းပါတယ်။ ကိုယ့် Network ထဲကို ဘယ်သူ ဝင်လို့ရလဲ၊ ဘယ်သူ ထွက်လို့ရလဲ၊ ဘယ်လမ်းက သွားရမလဲ ဆိုတာကို ကိုယ်တိုင် ထိန်းချုပ်တာပဲ။
ဘယ်သူတွေ VPC သုံးသင့်လဲ?
အရင်တုန်းက VPC က ကုမ္ပဏီကြီးတွေအတွက်ပဲ ထင်ခဲ့တယ်။ ဒါပေမယ့် အခုတော့ မဟုတ်တော့ဘူး။
ကိုယ့် Website နဲ့ Database ကို ခွဲထားချင်တဲ့ Developer တွေ
Customer ဒေတာ ကိုင်တွယ်ရတဲ့ App တွေ — Payment, ကျန်းမာရေး၊ ဘဏ်အချက်အလက်တွေဆို VPC က မဖြစ်မနေ လိုတယ်။
Office နဲ့ Cloud ကို ချိတ်ဆက်ချင်တဲ့ ကုမ္ပဏီတွေ — VPN နဲ့ VPC ကို ချိတ်လိုက်ရင် Office Network ကနေ Cloud Server တွေကို လုံခြုံစွာ ဆက်သွယ်လို့ရတယ်။
AWS, Google Cloud, Azure မှာ VPC က အခမဲ့ပါပြီးသား။ Server ဖိုးပဲ ပေးရတယ်၊ Network ကိုယ်တိုင်က အပိုကုန်ကျစရိတ် မရှိသလောက်ပဲ။ စမ်းကြည့်ချင်ရင် AWS Free Tier မှာ VPC တစ်ခု ဆောက်ပြီး Public Subnet မှာ Web Server တစ်လုံး၊ Private Subnet မှာ Database တစ်လုံး ထားကြည့်ပါ။ တစ်နာရီလောက်နဲ့ VPC ရဲ့ အရသာကို သိသွားလိမ့်မယ်။
Cloud ကို သုံးတယ်ဆိုတာ တစ်စုံတစ်ယောက်ရဲ့ ကွန်ပျူတာကို ငှားသုံးတာလို့ ပြောကြတယ်။ VPC က အဲဒီ ငှားထားတဲ့ ကွန်ပျူတာထဲမှာ ကိုယ့်အခန်းကို ကိုယ်သော့ခတ်ထားနိုင်တဲ့ နည်းပဲ။ Cloud ရဲ့ အဆင်ပြေမှုကို ရပြီး၊ ကိုယ်ပိုင် Server ခန်းရဲ့ လုံခြုံမှုကိုလည်း ရတယ်။ အဲဒါကြောင့် Cloud ကို တကယ်သုံးမယ်ဆိုရင် VPC က အခြေခံအကျဆုံး၊ အရေးအကြီးဆုံး အရာတစ်ခု ဖြစ်နေတာပဲ။ 🙂