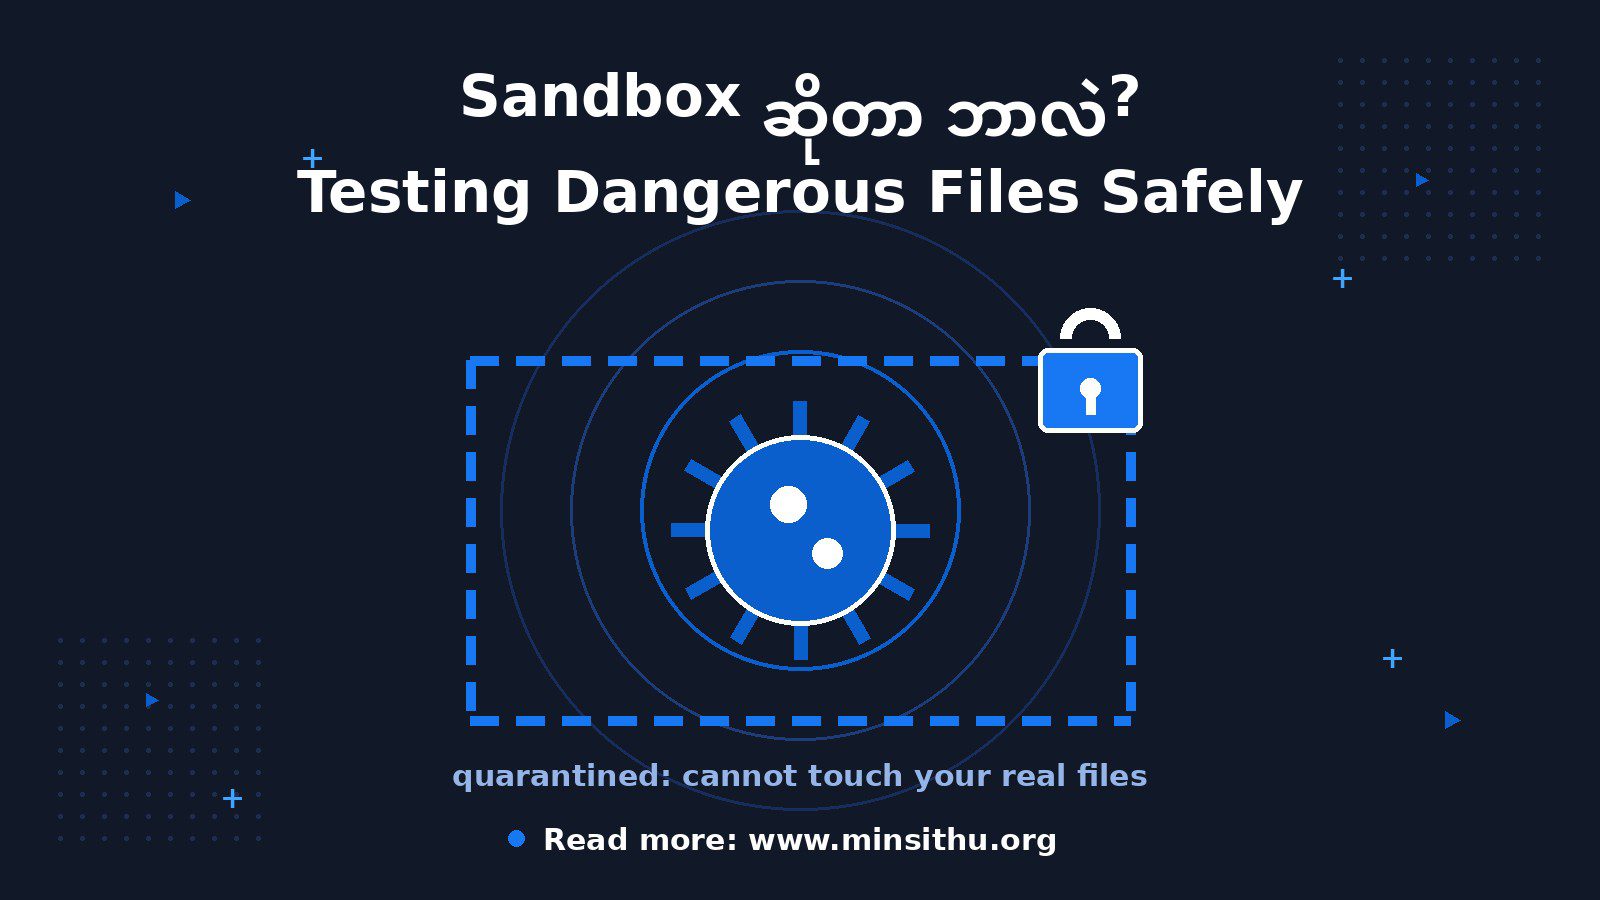
လွယ်လွယ်ပြောရရင် Sandbox ဆိုတာ မယုံကြည်ရတဲ့ program ဒါမှမဟုတ် ဖိုင်တစ်ခုကို ကွန်ပျူတာ အစစ်နဲ့ သီးခြားခွဲထားတဲ့ “လှောင်အိမ်” ထဲမှာ ဖွင့်စမ်းတဲ့ နည်းလမ်း။ အထဲမှာ ဘာဖြစ်ဖြစ် အပြင်က ကိုယ့်စနစ် အစစ်ကို မထိခိုက်ဘူး။
ဥပမာ ပြောရအောင်။ ဓာတ်ခွဲခန်းမှာ အဆိပ်ရှိတဲ့ ဓာတုပစ္စည်းကို စမ်းတဲ့အခါ သိပ္ပံပညာရှင်တွေက လက်နဲ့ တိုက်ရိုက်မကိုင်ဘူး — မှန်ခန်းလုံလုံလေးထဲမှာ လက်အိတ်ရှည်ကြီးတွေနဲ့ ကိုင်တယ်။ အထဲမှာ ပေါက်ကွဲလည်း အပြင်က လူကို မထိဘူး။ Sandbox က ဒီမှန်ခန်းနဲ့ အတူတူပဲ။ Virus ပါမလား မသိတဲ့ .exe ဖိုင်တစ်ခုကို ကိုယ့်ကွန်ပျူတာမှာ တိုက်ရိုက်ဖွင့်ရင် အန္တရာယ်များတယ်။ Sandbox ထဲမှာ ဖွင့်ရင် virus မှန်ခဲ့ရင်တောင် လှောင်အိမ်ထဲမှာပဲ ပျက်စီးမယ်၊ ကိုယ့်ဖိုင်အစစ်တွေ လုံခြုံတယ်။
Sandbox က ဘယ်လို အလုပ်လုပ်လဲဆိုတော့ အခြေခံအားဖြင့် သီးခြားပတ်ဝန်းကျင်တစ်ခု ဖန်တီးပေးတာ။ အဲဒီ program က ဖိုင်တွေ ဖျက်ဖို့ ကြိုးစားရင် တကယ့်ဖိုင်တွေကို မဟုတ်ဘဲ လှောင်အိမ်ထဲက အတုဖိုင်တွေကိုပဲ ထိတယ်။ Internet ချိတ်ဖို့ ကြိုးစားရင် အပြင်ကို ထွက်ခွင့်မပေးဘူး ဒါမှမဟုတ် စောင့်ကြည့်ထားတဲ့ လမ်းကြောင်းကပဲ ပေးထွက်တယ်။ Registry ပြင်ဖို့ ကြိုးစားရင်လည်း အတုထဲမှာပဲ ပြင်တယ်။ Program က သူ sandbox ထဲမှာ ရှိနေမှန်း မသိဘူး — ကိုယ့်ကို ကွန်ပျူတာအစစ်လို့ ထင်နေတာ။
တကယ့်ဘဝမှာ sandbox ကို ဘယ်မှာ သုံးနေလဲဆိုတော့ —
Browser တွေ (Chrome, Edge) — tab တစ်ခုချင်းစီက သီးခြား sandbox ထဲမှာ run တယ်။ Website တစ်ခုက ဆိုးဝါးတဲ့ code ပါလာရင် တခြား tab တွေ၊ ကိုယ့်ကွန်ပျူတာကို မထိနိုင်ဘူး
Antivirus software တွေ — သံသယရှိတဲ့ ဖိုင်ကို sandbox ထဲဖွင့်ပြီး “ဒါ virus လား” စောင့်ကြည့်တယ်
Windows Sandbox — Windows 10/11 Pro မှာ ပါတဲ့ feature၊ ခလုတ်တစ်ချက်နှိပ်တာနဲ့ သန့်ရှင်းတဲ့ Windows အတုတစ်ခု ပွင့်လာတယ်။ စမ်းချင်တာစမ်း၊ ပိတ်လိုက်ရင် အကုန် ပျောက်သွားတယ်
VirusTotal.com — ဖိုင်တစ်ခု upload လုပ်ရင် server ဘက်က sandbox ထဲ run ကြည့်ပြီး အစီရင်ခံစာ ထုတ်ပေးတယ်
Mobile app တွေ — Android နဲ့ iPhone မှာ app တစ်ခုချင်းစီက သီးခြား sandbox ထဲမှာ။ App တစ်ခုက တခြား app ရဲ့ data ကို ဖတ်လို့မရဘူး
Programmer တွေ၊ security researcher တွေဆိုရင် malware ကို လေ့လာတဲ့အခါ sandbox က မရှိမဖြစ်။ Cuckoo Sandbox လို tool တွေက virus တစ်ခုကို အလိုလို run ကြည့်ပြီး “ဘယ်ဖိုင်တွေ ထိတယ်၊ ဘယ် server ကို ချိတ်တယ်၊ ဘာ registry key ပြင်တယ်” ဆိုတဲ့ အစီရင်ခံစာ ထုတ်ပေးတယ်။ Virus ကို ဇီဝဗေဒဓာတ်ခွဲခန်းမှာ ရောဂါပိုးကို လေ့လာသလိုမျိုး။
ဒါပေမယ့် virus ရေးတဲ့သူတွေကလည်း sandbox ကို သိတယ်။ တချို့ malware တွေက “ငါ sandbox ထဲမှာ ရှိနေလား” စစ်တယ် — ဥပမာ mouse လှုပ်ရှားမှုရှိလား၊ ကွန်ပျူတာ နာမည်က “SANDBOX” လား၊ RAM နည်းနည်းပဲ ရှိလား စစ်ပြီး sandbox ထဲမှာဆိုရင် ငြိမ်ငြိမ်နေတယ်၊ အပြင်ရောက်မှ အဆိပ်ထုတ်တယ်။ ဒါကို sandbox evasion လို့ခေါ်တယ်။ လုံခြုံရေးပညာရှင်တွေကလည်း ဒါကို သိလို့ sandbox တွေကို တကယ့်ကွန်ပျူတာနဲ့ တူအောင် ပိုပို အစစ်အမှန်ဆန်အောင် လုပ်လာကြတယ် — ကြောင်နဲ့ ကြွက် လိုက်တမ်းကစားသလိုပဲ။
သာမန် user တစ်ယောက်အနေနဲ့ sandbox ကို ဘယ်လို အသုံးချနိုင်မလဲ —
မယုံကြည်ရတဲ့ website က download ဆွဲထားတဲ့ ဖိုင်ကို မဖွင့်ခင် VirusTotal မှာ စစ်ကြည့်ပါ
Windows Pro သုံးနေရင် Windows Sandbox ဖွင့်ပြီး သံသယရှိတဲ့ program တွေ အဲထဲမှာ စမ်းပါ
Browser ကို update ဖြစ်အောင် ထားပါ — tab sandboxing က browser အသစ်တွေမှာ ပိုကောင်းလာတယ်
ကိုယ့်ဖုန်းမှာ app တွေက ခွင့်ပြုချက် တောင်းရင် ဘာလို့လိုအပ်တာလဲ တစ်ချက် စဉ်းစားပါ — sandbox က ကာကွယ်ပေးပေမယ့် ကိုယ်တိုင် “allow” နှိပ်ပေးလိုက်ရင် တံခါးဖွင့်ပေးလိုက်သလိုပဲ
ကျွန်တော် အရင်က crack ဆိုတဲ့ ခိုးကူး software တွေ စမ်းဖူးတုန်းက sandbox ဆိုတာ မသိခဲ့ဘူး — ကံကောင်းလို့ virus မမိခဲ့တာ။ အခုတော့ သံသယရှိတဲ့ ဖိုင်မှန်သမျှ VirusTotal အရင်တင်တယ်။ လှောင်အိမ်ထဲ ထည့်စမ်းတာက အချိန်နည်းနည်းပိုကုန်ပေမယ့် ကိုယ့်ကွန်ပျူတာ တစ်လုံးလုံး format ချရတာထက်စာရင် အများကြီး သက်သာတယ် မဟုတ်လား။
===