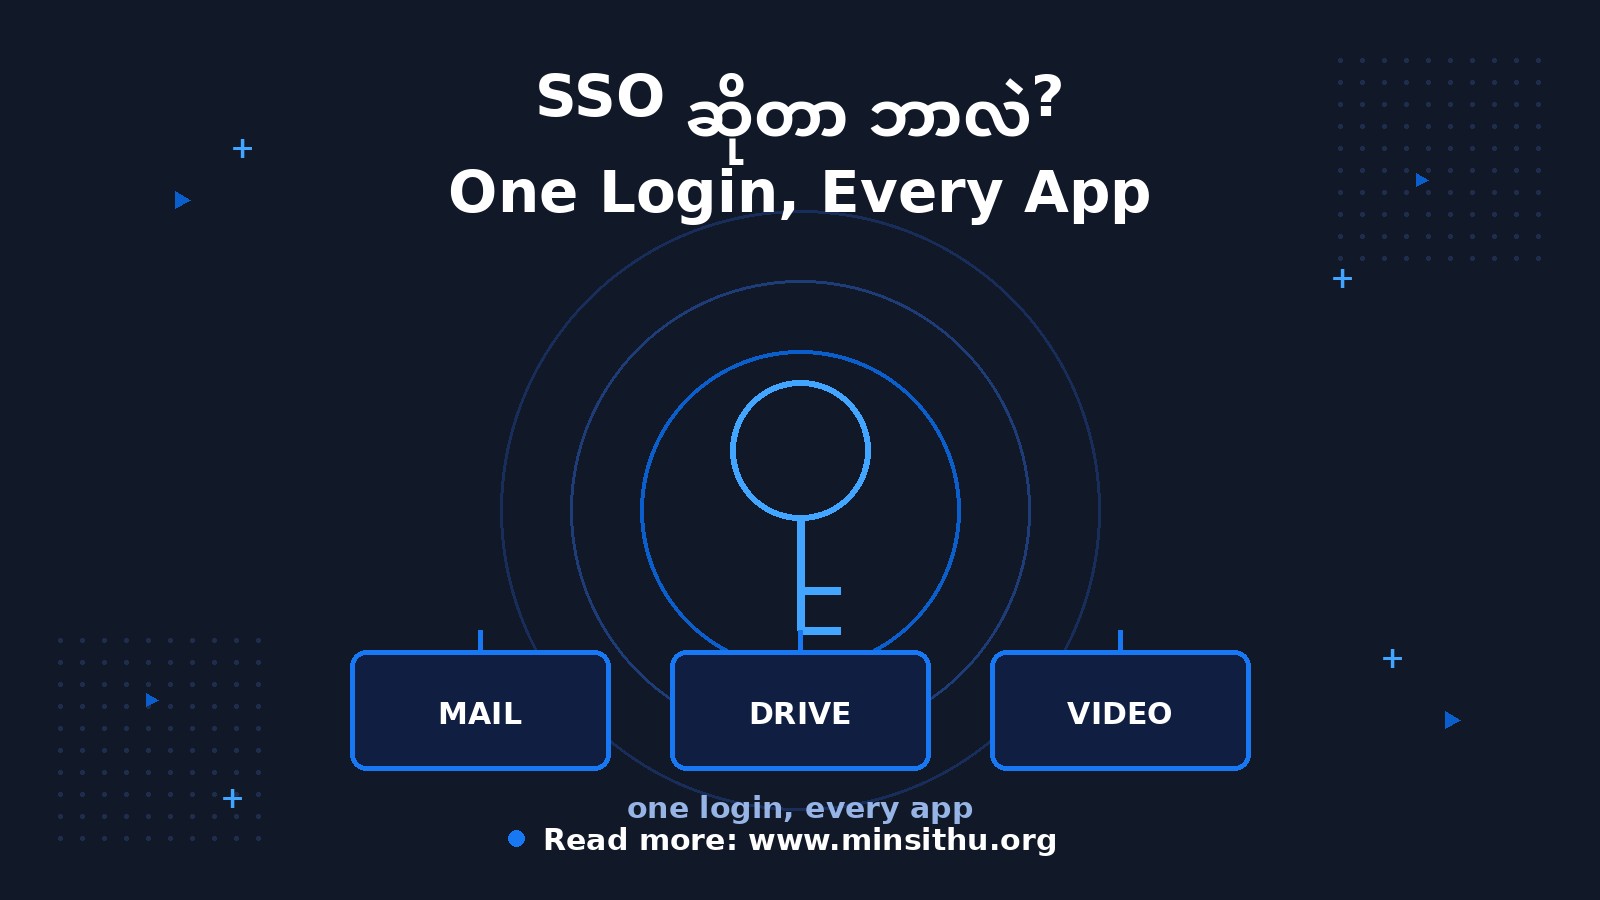
လွယ်လွယ်ပြောရရင် SSO ဆိုတာ Login တစ်ခါဝင်ရုံနဲ့ App အများကြီးကို ဆက်တိုက် ဖွင့်လို့ရတဲ့ စနစ်ပါ။ SSO က Single Sign-On ရဲ့ အတိုကောက်ပါ။ Google Account နဲ့ Login ဝင်လိုက်တာနဲ့ Gmail, YouTube, Drive အားလုံး ပွင့်သွားတာက SSO ရဲ့ အထင်ရှားဆုံး ဥပမာပဲ။
ကျွန်တော် မနက်တိုင်း ကြုံရတာက ဒါပဲ။ Google ထဲကို တစ်ခါ Login ဝင်လိုက်ရင် Gmail ကို ဖွင့်လို့ရတယ်၊ YouTube ကိုလည်း ထပ် Login ဝင်စရာ မလိုဘူး၊ Drive ကိုလည်း တန်းဝင်လို့ရတယ်။ အရင်ကလို App တစ်ခုချင်းစီအတွက် Password တစ်လုံးစီ မှတ်ထားစရာ မလိုတော့ဘူး။ ဒါက SSO ပဲ။
သော့တစ်ချောင်းနဲ့ အခန်းများများ ဖွင့်သလိုပဲ
SSO ကို နားလည်ဖို့ အလွယ်ဆုံးဥပမာက Hotel ရဲ့ Master Key နဲ့တူတယ်။ Hotel မှာ ကိုယ့်အခန်းသော့က ကိုယ့်အခန်းပဲ ဖွင့်လို့ရတယ်။ ဒါပေမယ့် Manager ရဲ့ Master Key က အခန်းတိုင်း ဖွင့်လို့ရတယ်။ SSO ကလည်း အဲဒီလိုပဲ။ Login တစ်ခါက “ဒီလူက အစစ်ပါ” ဆိုတဲ့ အထောက်အထားတစ်ခု ဖြစ်သွားပြီး အဲဒီအထောက်အထားနဲ့ App အများကြီးကို ဝင်လို့ရတယ်။
နည်းပညာအရပြောရရင် SSO မှာ အဓိက အစိတ်အပိုင်း သုံးခု ရှိတယ်။
Identity Provider (IdP) — ကိုယ်က ဘယ်သူလဲ ဆိုတာကို အတည်ပြုပေးသူ။ Google, Microsoft, Okta လို ကုမ္ပဏီတွေက IdP ဖြစ်တယ်။
Service Provider (SP) — ကိုယ်သုံးချင်တဲ့ App။ Gmail, Slack, Figma လို App တွေက SP ဖြစ်တယ်။
Token — Login အောင်မြင်ပြီးတဲ့အခါ IdP က ထုတ်ပေးတဲ့ ဒစ်ဂျစ်တယ် လက်မှတ်လေး။ ဒီ Token ကို App တွေက စစ်ပြီး ကိုယ့်ကို ဝင်ခွင့်ပေးတယ်။
ကိုယ်က App တစ်ခုကို ဖွင့်လိုက်ရင် App က “မင်းက ဘယ်သူလဲ” လို့ IdP ကို မေးတယ်။ IdP က ကိုယ်က Login ဝင်ပြီးသား ဖြစ်နေရင် Token ကို ပေးလိုက်တယ်။ App က Token ကို စစ်ပြီး တန်းဖွင့်ပေးတယ်။ ကိုယ်က Password ထပ်ရိုက်စရာ မလိုဘူး။
SSO ရဲ့ ကောင်းကျိုးတွေ
Password နည်းနည်းပဲ မှတ်ရတယ် — App ၂၀ အတွက် Password ၂၀ လုံး မလိုတော့ဘူး။ အဓိက Account တစ်ခုတည်းကို လုံခြုံအောင် ထားရုံပဲ။
အလုပ်လုပ်ရတာ မြန်တယ် — ဝန်ထမ်းအသစ်တစ်ယောက် ရောက်လာရင် IT က Account တစ်ခုတည်း ဖွင့်ပေးရုံနဲ့ လိုအပ်တဲ့ App အားလုံး သုံးလို့ရပြီ။
ထွက်ရတာ လွယ်တယ် — ဝန်ထမ်း ထွက်သွားရင် Account တစ်ခုတည်း ပိတ်ရုံနဲ့ App အားလုံးက Access ပြတ်သွားတယ်။ App တစ်ခုချင်းစီ လိုက်ပိတ်စရာ မလိုဘူး။
Security ပိုကောင်းနိုင်တယ် — အဓိက Account တစ်ခုတည်းကို 2FA ခံထားရင် App အားလုံးက 2FA ရဲ့ အကာအကွယ်ကို ရသွားတယ်။
SSO ရဲ့ အန္တရာယ်ကရော?
ဒါပေမယ့် SSO မှာလည်း အားနည်းချက်တစ်ခု ရှိတယ်။ အဲဒါက “သော့တစ်ချောင်းတည်း” ဆိုတဲ့ အချက်ပဲ။ အဓိက Account ကို Hacker က ချိုးဖောက်မိရင် App အားလုံး တစ်ပြိုင်နက် ပွင့်သွားမယ်။ Master Key ပျောက်ရင် Hotel အခန်းတိုင်း ပွင့်သွားသလိုပေါ့။
ဒါကြောင့် SSO သုံးရင် အဓိက Account ကို အထူး လုံခြုံအောင် ထားရမယ်။
အဓိက Account မှာ 2FA ကို မဖြစ်မနေ ဖွင့်ပါ။ ဒါက အရေးအကြီးဆုံးပဲ။
Password ကို ခိုင်ခိုင်မာမာ ထားပါ။ တခြား Site မှာ သုံးတဲ့ Password နဲ့ မတူပါစေနဲ့။
Login ဝင်ထားတဲ့ Device တွေကို တစ်ခါတလေ စစ်ပါ။ မသိတဲ့ Device တွေ့ရင် Sign out လုပ်ပါ။
ကုမ္ပဏီ Account နဲ့ ကိုယ်ပိုင် Account ကို ရောမသုံးပါနဲ့။ အလုပ်က ထွက်ရင် ကိုယ်ပိုင် App တွေ ပါ ဒုက္ခရောက်နိုင်တယ်။
SSO နဲ့ “Login with Google” က အတူတူပဲလား?
တော်တော်လေး နီးစပ်တယ်။ “Login with Google” ခလုတ်ကို နှိပ်လိုက်တာက SSO ရဲ့ တစ်မျိုးပဲ။ Google က ကိုယ့်ကို အတည်ပြုပေးပြီး App ကို Token ပေးတယ်။ ကွာခြားချက်က SSO က ကုမ္ပဏီအတွင်းမှာ App အများကြီးကြား သုံးတဲ့ စနစ်အကြီးဖြစ်ပြီး၊ “Login with Google” က Internet ပေါ်က App တစ်ခုချင်းစီအတွက် သုံးတဲ့ ပုံစံဖြစ်တာပဲ။ အခြေခံသဘောတရားကတော့ အတူတူပဲ။
အဲဒီတော့ မနက်တိုင်း Google ထဲ တစ်ခါ Login ဝင်ရုံနဲ့ App အားလုံး ပွင့်နေတာဟာ မတော်တဆ မဟုတ်ဘူး။ အဲဒါ SSO လို့ခေါ်တဲ့ စနစ်တစ်ခုက နောက်ကွယ်မှာ အလုပ်လုပ်နေလို့ပဲ။ Password တွေအများကြီး မှတ်ထားရတဲ့ ဒုက္ခကနေ လွတ်အောင် လုပ်ပေးတဲ့ စနစ်ပေါ့။ ဒါပေမယ့် အဓိက Account တစ်ခုတည်းကိုတော့ သေသေချာချာ စောင့်ရှောက်ဖို့ မမေ့နဲ့နော်။ 🙂