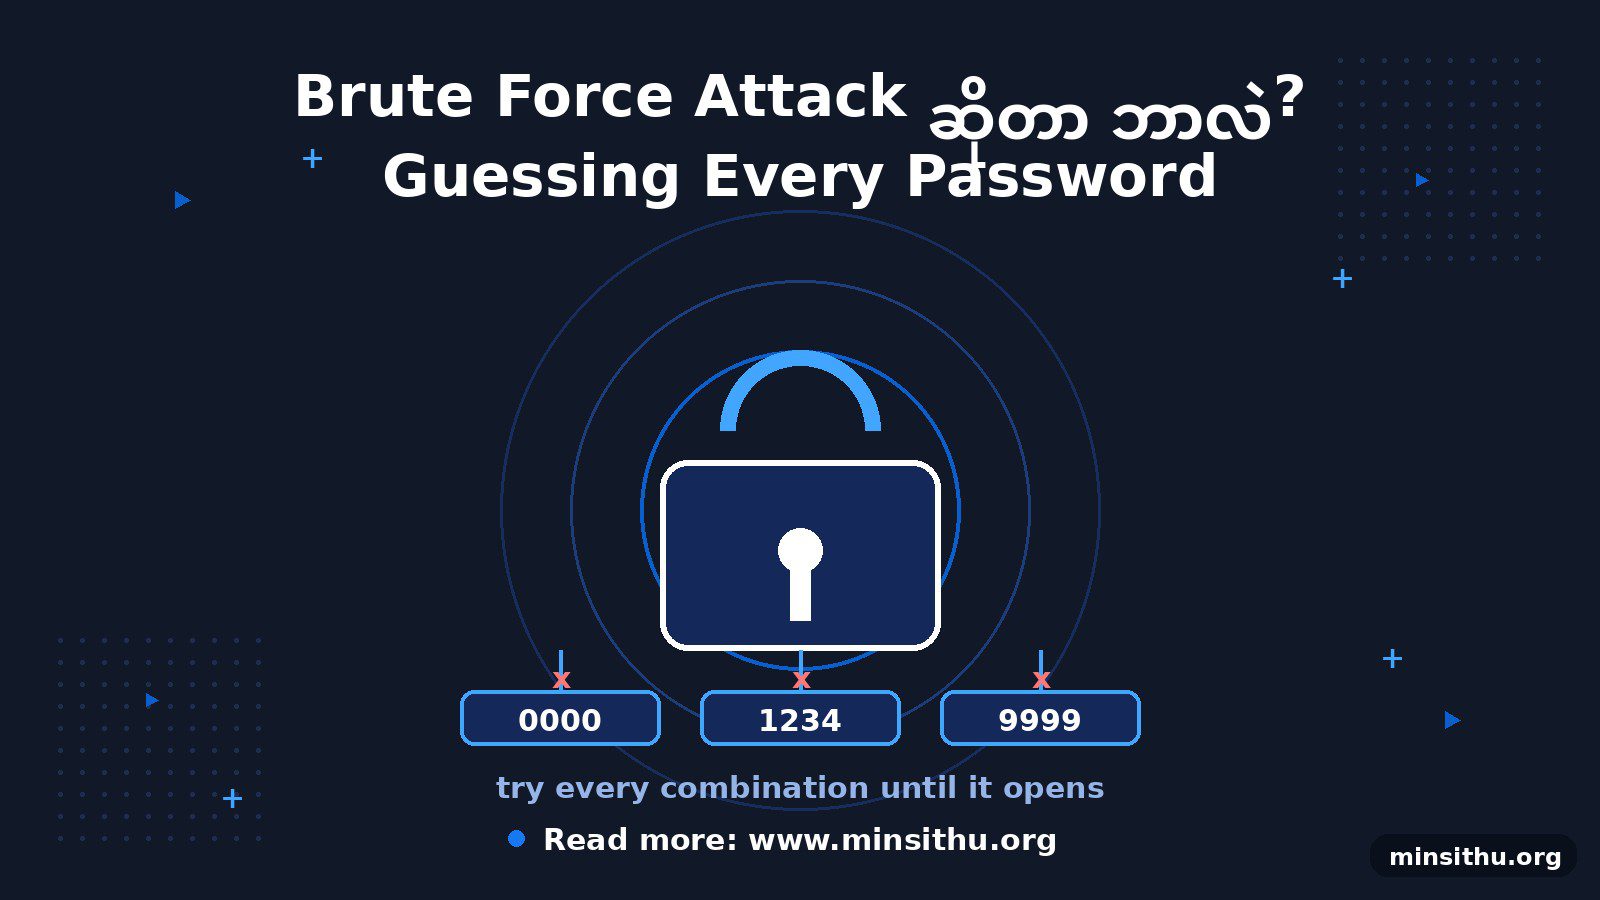
လွယ်လွယ်ပြောရရင် Brute Force Attack ဆိုတာ password ကို တစ်ခုပြီးတစ်ခု လိုက်စမ်းပြီး ဝင်တဲ့ hack နည်းပါ။ မှန်းတာ မဟုတ်ဘူး၊ ဖြစ်နိုင်ခြေ အကုန်လုံးကို တွက်ချက်ပြီး စမ်းတာ။ သော့ချောင်းပေါင်း ထောင်ချီနဲ့ တံခါးသော့ကို တစ်ခုချင်း လိုက်စမ်းနေသလိုမျိုးပဲ။
ဥပမာ ပြောရရင် ကိုယ့်အိမ်တံခါးက ဂဏန်း 4 လုံး PIN နဲ့ သော့ခတ်ထားတယ် ဆိုပါစို့။ ဖြစ်နိုင်ခြေက 0000 ကနေ 9999 အထိ — စုစုပေါင်း 10,000 ချောင်း။ လူက လက်နဲ့ လိုက်စမ်းရင် ရက်နဲ့ချီ ကြာမယ်။ ဒါပေမယ့် computer က တစ်စက္ကန့်ကို သန်းချီ စမ်းနိုင်တယ်။ 4 လုံး PIN ဆိုတာ computer အတွက် စက္ကန့်ပိုင်းပဲ။
ဒါကြောင့် password တိုလေ၊ ရိုးရှင်းလေ၊ brute force နဲ့ ကျိုးလေ လွယ်လေပဲ –
123456, password, qwerty, ကိုယ့်နာမည်+မွေးနှစ် — ဒါမျိုးတွေက စမ်းတဲ့ စာရင်းထဲမှာ အရှေ့ဆုံးမှာ ပါတယ် (dictionary attack လို့လည်း ခေါ်တယ် — လူတွေ အသုံးများတဲ့ password စာရင်းကြီးကို အရင် စမ်းတာ)
8 လုံး အောက် password တွေ — computer တစ်လုံးတည်းနဲ့ နာရီပိုင်းအတွင်း ကျိုးနိုင်တယ်
ဂဏန်းပဲ ပါတဲ့ password — ဖြစ်နိုင်ခြေ အရမ်းနည်းတယ်
ကာကွယ်နည်းကလည်း ရိုးရိုးလေးပဲ –
Password ကို ရှည်ရှည်ထား — အနည်းဆုံး 12 လုံး၊ စာလုံး+ဂဏန်း+သင်္ကေတ ရောထား။ ရှည်လေ ဖြစ်နိုင်ခြေ များလေ၊ စမ်းရတာ ကြာလေပဲ
Account တစ်ခုချင်းစီအတွက် password မတူအောင် ထား — တစ်ခုကျိုးရင် ကျန်တာ လုံခြုံသေးတယ် (password manager သုံးပါ)
2FA ဖွင့် — password ကျိုးသွားရင်တောင် ဒုတိယသော့ (ဖုန်းကုဒ်) မရှိရင် ဝင်လို့ မရဘူး
Login မှားရင် ခဏစောင့်ခိုင်းတဲ့ site တွေ သုံး — စမ်းတဲ့ အမြန်နှုန်းကို နှေးအောင် လုပ်တာ (rate limiting)
စိတ်ဝင်စားစရာက brute force ကို ကာကွယ်ဖို့ အကောင်းဆုံးနည်းက “စဉ်းစားရခက်တာ” မဟုတ်ဘူး၊ “ရှည်တာ” ပဲ။ “correct horse battery staple” လို စကားလုံး 4 လုံး တွဲထားတဲ့ password က သင်္ကေတတွေ ပြည့်နေတဲ့ 8 လုံးစာထက် ပိုလုံခြုံတယ် — ဘာလို့လဲဆိုတော့ ဖြစ်နိုင်ခြေက အဆပေါင်းများစွာ များလို့ပဲ။
ကိုယ့် password တွေ ဘယ်လောက်ကြာရင် ကျိုးမလဲ သိချင်ရင် haveibeenpwned.com မှာ ကိုယ့် email ရိုက်ထည့်ကြည့်ပါ — ကိုယ့် password တွေ ပေါက်ကြားဖူးလား သိရတယ်။ ပေါက်ဖူးရင် အခု ချက်ချင်း ပြောင်းလိုက်ပါ။ 🙂